Niewidzialne cyberataki techniki ukrywania – zagrożenia, których możesz nie zauważyć
Ten artykuł pokaże Ci, jak działają niewidzialne cyberataki techniki ukrywania i dlaczego tradycyjne metody ochrony mogą już nie wystarczyć.
Dowiesz się, jak rozpoznać niewidoczne zagrożenia i jak skutecznie się przed nimi bronić.
To wiedza, która realnie może uchronić Ciebie i Twoją firmę przed poważnymi konsekwencjami.
Świat cyberbezpieczeństwa zmienił się radykalnie.
Dzisiaj atak nie musi wyglądać jak atak, ponieważ napastnicy nauczyli się ukrywać swoje działania za normalnymi, codziennymi procesami.
Living off the Land ataki bez złośliwego oprogramowania
Wyobraź sobie włamywacza, który nie przynosi własnych narzędzi.
Zamiast tego używa Twoich kluczy, Twojego młotka i Twojej drabiny.
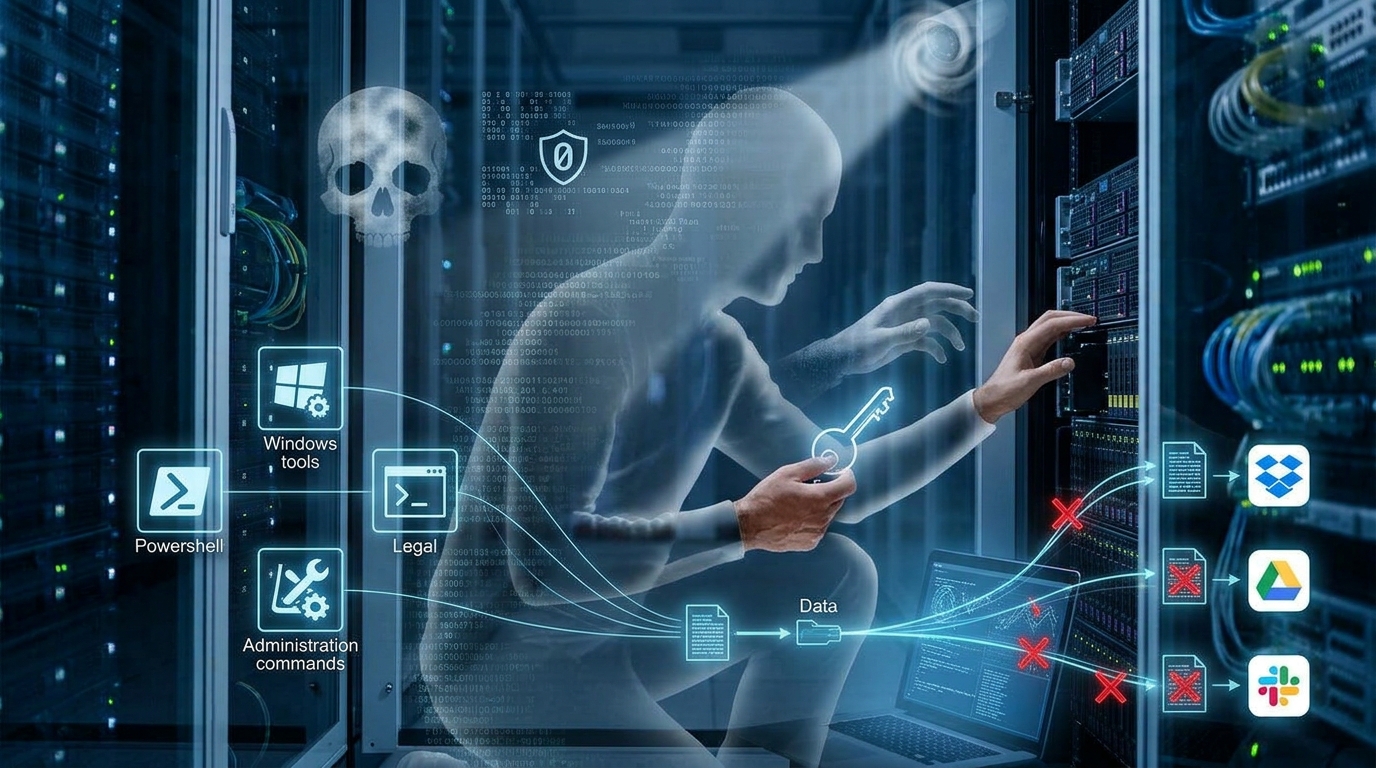
Dokładnie tak działają dzisiaj Living off the Land ataki, określane skrótem LotL.
Napastnik nie instaluje klasycznego malware, ponieważ nie musi tego robić.
Zamiast tego wykorzystuje narzędzia, które już są w Twoim systemie i które Twój zespół IT traktuje jako zaufane.
W praktyce oznacza to proste równanie: legalne narzędzie plus nielegalne użycie równa się trudniejsze wykrycie.
Narzędzia takie jak PowerShell, WMI, certutil czy harmonogram zadań Windows są codziennie używane przez administratorów.
Dlatego ich aktywność rzadko wzbudza podejrzenia.
Jednak w rękach atakującego stają się potężną bronią, ponieważ działają dokładnie tak samo jak podczas legalnego użytku.
Agencja ENISA, czyli Europejska Agencja ds. Cyberbezpieczeństwa, wskazuje rozwój technik LotL jako jeden z najistotniejszych trendów w krajobrazie zagrożeń.
Szczegółowe omówienie tego zagadnienia znajdziesz w oficjalnym raporcie ENISA Threat Landscape dostępnym pod adresem: https://www.enisa.europa.eu/publications/enisa-threat-landscape-2024.
To dokument, który warto przeczytać, ponieważ pokazuje skalę problemu w całej Europie.
Living off Trusted Sites atak ukryty w normalnym ruchu
Kolejna technika jest jeszcze sprytniejsza.
Atakujący nie musi budować własnej infrastruktury, ponieważ może używać tej, której Ty już ufasz.
Chodzi o popularne, zaufane platformy takie jak Slack, Telegram, Google Drive, Microsoft OneDrive, GitHub czy Dropbox.
Ruch do tych serwisów jest w większości firm całkowicie normalny i niezablokowany.
Zatem atakujący ukrywa komunikację ze swoim złośliwym kodem właśnie w tym ruchu.
Pojawia się jednak praktyczne pytanie: jak odróżnić normalny ruch od nadużycia legalnego serwisu?
Odpowiedź wymaga zmiany myślenia.
Nie wystarczy blokować podejrzane domeny, ponieważ domeny są zaufane.
Zamiast tego należy analizować kontekst i wzorce.
Zwróć uwagę na to, kiedy dane połączenie następuje, jaka jest jego częstotliwość, ile danych jest przesyłanych i czy odpowiada to typowym wzorcom użytkownika.
Jeśli pracownik nagle zaczyna wysyłać do Dropboxa gigabajty danych o 3 w nocy, to powinno wzbudzić czujność, nawet jeśli samo połączenie jest technicznie poprawne.
Fileless malware wykrywanie ataku który nie istnieje na dysku
Czy atak musi pozostawić plik .exe na Twoim dysku?
Odpowiedź brzmi: absolutnie nie, i właśnie to sprawia, że fileless malware wykrywanie jest tak trudne i istotne.
Ten rodzaj ataku działa wyłącznie w pamięci operacyjnej komputera.
Złośliwy kod jest wstrzykiwany bezpośrednio do działających procesów i nigdy nie trafia na dysk twardy. Ponieważ tradycyjne antywirusy skanują właśnie pliki na dysku, takie ataki często pozostają całkowicie niewidoczne.
W praktyce atakujący może użyć kilku technik jednocześnie.
Ataki memory-only ładują kod wyłącznie do RAM.
PowerShell, który jest domyślnie zainstalowany w każdym systemie Windows, może wykonywać skrypty pobrane bezpośrednio z internetu bez zapisywania ich lokalnie.
Tak zwane LOLBins, czyli Binaries Living off the Land, to legalne pliki wykonywalne systemu Windows, które atakujący mogą wykorzystać do uruchomienia własnego kodu.
Zatem ślad na dysku może być zerowy, a atak mimo to w pełni skuteczny.
Zero-day jak bronić się przed nieznanym zagrożeniem
Podatność typu zero-day to luka, o której producent oprogramowania jeszcze nie wie.
Nie istnieje dla niej żadna łatka, ponieważ nikt jej jeszcze nie stworzył.
Tradycyjne systemy oparte na sygnaturach są wobec zero-day całkowicie bezsilne, bo nie ma czego szukać.
Jednak to nie znaczy, że jesteśmy bezbronni.
Skoro nie znamy sygnatury ataku, musimy wykrywać jego objawy i anomalie.
To zmiana filozofii z reaktywnej na behawioralną.
Konkretne sygnały ostrzegawcze, na które warto zwrócić uwagę, to między innymi:
- Nietypowe logowania z nieznanych lokalizacji geograficznych lub w nietypowych godzinach.
- Procesy systemowe, które nagle zaczęły nawiązywać połączenia sieciowe, choć wcześniej tego nie robiły.
- Nadmierne zużycie zasobów procesora lub pamięci bez wyraźnej przyczyny.
- Konto użytkownika, które nagle uzyskuje dostęp do zasobów, których nigdy wcześniej nie używało.
- Połączenia wychodzące do nieznanych adresów IP, zwłaszcza w regularnych odstępach czasu.
Ponieważ atakujący musi gdzieś zostawić ślad swojego działania, naszym zadaniem jest właśnie wychwycenie tych śladów, zanim wyrządzi poważne szkody.
Dlatego monitorowanie behawioralne stało się dziś kluczowym elementem obrony.
Atak na tożsamość zamiast na urządzenie
Tradycyjne pytanie w cyberbezpieczeństwie brzmiało: „Czy urządzenie jest bezpieczne?”
Jednak dzisiaj to pytanie jest niewystarczające.
Nowocześniejsze i trafniejsze pytanie brzmi: „Czy osoba wykonująca tę operację rzeczywiście powinna ją wykonywać?”
To fundamentalna zmiana perspektywy, która prowadzi do podejścia zwanego identity-first security.
Wyobraź sobie taki scenariusz.
Pracownik działu finansowego loguje się do systemu ERP w środę o 14:00, korzystając ze swojego laptopa firmowego w biurze.
To całkowicie normalne.
Jednak pół godziny później to samo konto loguje się ponownie, tym razem z Singapuru, z nieznanego urządzenia, i próbuje wyeksportować listę wszystkich przelewów za ostatni rok.
Urządzenie w Singapurze może być technicznie czyste, jednak kontekst tej operacji wzbudza poważne wątpliwości.
Właśnie dlatego nowoczesna ochrona opiera się na kilku filarach jednocześnie.
Ciągła weryfikacja oznacza, że uwierzytelnienie nie kończy się w momencie logowania, lecz trwa przez całą sesję.
Device posture sprawdza, czy urządzenie spełnia standardy bezpieczeństwa w czasie rzeczywistym.
Kontekst logowania analizuje lokalizację, urządzenie, godzinę i historię zachowań.
Ryzyko sesji jest dynamicznie oceniane i może wymusić dodatkową weryfikację w dowolnym momencie.
Ponieważ tożsamość stała się nowym obwodem bezpieczeństwa, jej ochrona jest dziś priorytetem.
Kradzież tokenów sesji i kluczy API zamiast haseł
Oto nieprzyjemna prawda: atakujący nie musi znać Twojego hasła, jeśli może ukraść Twoją aktywną sesję.
Mechanizm kradzieży tokenów sesji i kluczy API stał się jednym z najgroźniejszych wektorów współczesnych ataków.
Kiedy logujesz się do serwisu, system generuje token sesji, który potwierdza Twoją tożsamość podczas dalszej pracy.
Jeśli atakujący przechwyci ten token, może działać w Twoim imieniu bez znajomości hasła i często bez wyzwalania żadnego alertu.
W praktyce atakujący może kraść session cookies, które są przechowywane w przeglądarce i automatycznie dołączane do każdego żądania. OAuth tokens, używane przez aplikacje do wzajemnej autoryzacji, mogą zostać przechwycone i użyte do uzyskania dostępu do chronionych zasobów.
Refresh tokens są szczególnie niebezpieczne, ponieważ mają długi czas życia i pozwalają generować nowe tokeny dostępu nawet po zmianie hasła przez ofiarę.
Token hijacking to technika, która pozwala na przejęcie sesji w locie, bez pozostawiania oczywistych śladów. Dlatego regularne unieważnianie sesji i monitorowanie aktywnych tokenów stało się koniecznością, a nie opcją.
Kradzież kluczy API szczególnie groźna w erze sztucznej inteligencji
W dobie powszechnego użycia sztucznej inteligencji i usług chmurowych klucze API stały się jednym z najcenniejszych zasobów, które można ukraść.
Klucz API to swego rodzaju hasło dla aplikacji, ponieważ pozwala programom komunikować się ze sobą i korzystać z zewnętrznych usług.
Problem polega na tym, że klucze te często trafiają do nieodpowiednich miejsc i pozostają tam niezauważone przez długi czas.
Przykłady rzeczywistych ataków pokazują skalę problemu.
W 2023 roku badacze odkryli tysiące kluczy API do OpenAI publicznie dostępnych w repozytoriach GitHub, dokąd trafiły przez nieuwagę programistów.
Atakujący, który uzyska taki klucz, może generować ogromne koszty na koncie ofiary, ponieważ każde zapytanie do modelu AI jest płatne.
Ponadto może uzyskać dostęp do danych przesyłanych przez API, korzystać z modeli bez ograniczeń na cudzy koszt lub pivot do innych usług chmurowych powiązanych z tym samym kontem.
Symptomy wskazujące na kradzież klucza API to między innymi:
- nagły wzrost rachunków za usługi chmurowe,
- zwiększona liczba zapytań API poza godzinami pracy,
- zapytania z nieznanych adresów IP oraz dostęp do zasobów, które normalnie nie są używane przez daną aplikację.
Sposób przeciwdziałania jest wielopoziomowy.
Klucze API powinny być przechowywane w dedykowanych menedżerach sekretów, nigdy w kodzie źródłowym.
Każdy klucz powinien mieć minimalne wymagane uprawnienia i określony czas ważności.
Regularne rotowanie kluczy i monitorowanie ich użycia to absolutna podstawa, ponieważ wcześnie wykryta anomalia może zapobiec poważnym stratom.
Atak SaaS-to-SaaS jeden klucz do wielu drzwi
Współczesne firmy żyją w ekosystemie połączonych usług.
Typowy przepływ wygląda następująco:
- Google Workspace komunikuje się ze Slackiem,
- Slack jest połączony z systemem CRM,
- CRM integruje się z narzędziami AI,
- te z kolei zasilają platformę automatyzacji, która steruje procesami płatności.
To wygodne, ale jednocześnie tworzy niebezpieczny łańcuch zależności.
Ponieważ każde połączenie między usługami wymaga przyznania uprawnień, atakujący, który przejmie jedno ogniwo tego łańcucha, może stopniowo przechodzić do kolejnych systemów.
Nie musi atakować bezpośrednio systemu płatności, jeśli może dostać się do niego przez słabiej chronioną integrację ze Slackiem.
Dlatego mapowanie połączeń między usługami SaaS i regularne audytowanie przyznanych uprawnień stały się kluczowym elementem zarządzania bezpieczeństwem.
OAuth consent phishing zgoda której nie powinieneś dawać
Ten atak jest wyjątkowo przebiegły, ponieważ użytkownik nie podaje żadnego hasła.
Zamiast tego dostaje prośbę od pozornie legalnej aplikacji o przyznanie jej dostępu do swojego konta Google, Microsoft czy innego serwisu.
Wystarczy kliknąć „Zezwól”.
W tym momencie atakujący otrzymuje trwały dostęp do danych ofiary, całkowicie legalny z perspektywy systemu.
Mechanizm OAuth, który jest podstawą większości nowoczesnych integracji aplikacji, pozwala delegować uprawnienia bez ujawniania hasła.
Jednak właśnie ta wygoda stała się wektorem ataku.
Atakujący rejestruje aplikację o nazwie łudząco podobnej do zaufanego narzędzia i prosi użytkownika o standardowe pozwolenia.
Jednak zakres tych uprawnień może obejmować odczyt całej poczty, dostęp do plików lub prawo do działania w imieniu użytkownika.
Dlatego każda prośba o autoryzację aplikacji powinna być traktowana z ostrożnością, a firmy powinny wdrożyć polityki ograniczające, jakim aplikacjom użytkownicy mogą przyznawać dostęp do zasobów firmowych.
Ataki na łańcuch dostaw oprogramowania zaufany kanał jako wektor zagrożenia
Ostatnia technika, o której warto wiedzieć, to ataki na łańcuch dostaw oprogramowania. Pomysł jest prosty, ale konsekwencje są ogromne.
Nie musisz włamywać się bezpośrednio do firmy, jeśli możesz zaatakować jej dostawcę oprogramowania.
Kiedy zainfekowana aktualizacja trafia do tysięcy klientów jednocześnie, jeden atak daje dostęp do ogromnej liczby celów.
Najgłośniejszym przykładem tego rodzaju działań był atak na SolarWinds z 2020 roku, kiedy napastnicy wstrzyknęli złośliwy kod do legalnej aktualizacji oprogramowania do monitoringu sieci.
Ponieważ aktualizacja pochodziła z zaufanego źródła i była podpisana cyfrowo, przeszła przez większość systemów zabezpieczeń bez żadnego alarmu.
W efekcie do setek organizacji, w tym agencji rządowych, trafił backdoor, który pozostawał aktywny przez wiele miesięcy.
Ponieważ nie możesz przestać instalować aktualizacji, odpowiedzią jest:
- weryfikacja integralności oprogramowania,
- segmentacja sieci ograniczająca zasięg potencjalnego włamania
- monitorowanie zachowania oprogramowania nawet po jego zainstalowaniu.
Zaufanie do dostawcy musi być poparte weryfikacją jego praktyk bezpieczeństwa.
Co czeka nas w następnym odcinku i dlaczego automatyzacja wymaga szczególnej ostrożności
To, co dzisiaj omówiliśmy, to nowa generacja niewidzialnych cyberataków i technik ukrywania.
Odeszliśmy od myślenia o złośliwym oprogramowaniu jako o klasycznym wirusie, ponieważ rzeczywistość jest już zupełnie inna.
Atakujący dziś kryją się za legalnymi narzędziami, zaufanymi serwisami, skradzionymi sesjami i pozornie normalnymi aktualizacjami.
Dlatego zmiana podejścia do bezpieczeństwa jest nie tylko zalecana, lecz absolutnie konieczna.
Jednak to dopiero połowa obrazu.
Za tydzień wrócimy z kolejnym odcinkiem, w którym omówimy zagrożenia, na które trzeba przygotować się już teraz, a które wynikają z dynamicznego rozwoju sztucznej inteligencji, deepfake, ataków na infrastrukturę krytyczną i nowych form dezinformacji jako narzędzia ataku.
To będzie rozmowa o tym, co nadchodzi, zanim jeszcze stanie się powszechne.
Na koniec chcemy podkreślić jedną kwestię, która łączy wszystkie dzisiejsze tematy.
Automatyzacja powtarzalnych procesów jest wspaniałym narzędziem, które oszczędza czas i zasoby.
Jednak każdy zautomatyzowany proces to potencjalny wektor ataku, ponieważ działa bez nadzoru człowieka, często z szerokim dostępem do zasobów.
Dodatkowo rzadko jest poddawany bieżącej weryfikacji.
Kiedy atakujący przejmie jeden element automatyzacji, reszta łańcucha działa dalej, lecz już w jego interesie.
Dlatego zanim wdrożysz kolejny workflow, zapytaj siebie: „co się stanie, jeśli to połączenie zostanie przejęte?”
Ponieważ pytanie zadane przed wdrożeniem kosztuje znacznie mniej niż odpowiedź szukana po incydencie.
Zachęcam wszystkich czytelników do pozostawienia komentarzy, dzielenia się swoimi doświadczeniami oraz przemyśleniami na temat przedstawiony powyżej.
Wasze opinie są dla mnie niezwykle cenne!
Jeśli uznacie, że moje rozważania są wartościowe, weźcie pod uwagę również wsparcie naszej telewizji poprzez wpłatę darowizny: https://zrzutka.pl/frujg8
Dzięki temu będziemy mogli kontynuować nasze działania i dzielić się wiedzą przygotowując jeszcze bardziej praktyczne wskazówki i programy.
Wasze wpłaty w całości zostaną przeznaczone na opłaty licencji oprogramowania, obsługę hostingu, serwera i strony internetowej.
Te koszty są dość znaczne.
Bez Waszej pomocy zmuszeni będziemy zakończyć bezpłatne dzielenie się wiedzą.
Nota dotycząca materiałów wizualnych:
Materiały wizualne publikowane przez ISKRA ŻYCIA TV mogą być tworzone z wykorzystaniem narzędzi opartych na sztucznej inteligencji lub tradycyjnych metod graficznych.
W przypadku obrazów przedstawiających osoby, sceny lub elementy wizualne wygenerowane syntetycznie, mają one charakter ilustracyjny.
Elementy te nie dokumentują rzeczywistych wydarzeń ani rzeczywistych wizerunków, chyba że zostało to wyraźnie wskazane w opisie publikacji.
Celem stosowania materiałów wizualnych jest ilustracja omawianych zagadnień oraz wsparcie przekazu edukacyjnego i informacyjnego.
Nota redakcyjna:
Artykuł ten został opracowany na podstawie ogólnych trendów i dyskusji dostępnych publicznie.
Treści mają charakter informacyjny i edukacyjny, nie stanowią profesjonalnej porady.
Redakcja zaleca konsultację z wykwalifikowanymi specjalistami w przypadku osobistych doświadczeń.
Opinie wyrażone w tekście są subiektywne i mogą nie odzwierciedlać stanowiska wszystkich czytelników.
Materiał nie promuje żadnej konkretnej ideologii, a wszelkie przykłady służą ilustracji uniwersalnych tematów.
Nota prawna:
Wszelkie prawa autorskie do niniejszego tekstu, w tym treści, struktury i elementów oryginalnych, należą wyłącznie do autora.
Kopiowanie, reprodukcja, modyfikacja, rozpowszechnianie lub jakiekolwiek inne wykorzystanie materiału
w celach zarobkowych bez uprzedniej pisemnej zgody autora jest surowo zabronione i stanowi naruszenie prawa autorskiego zgodnie z ustawą o prawie autorskim i prawach pokrewnych (Dz.U. 1994 nr 24 poz. 83 z późn. zm.) oraz innymi obowiązującymi przepisami prawa międzynarodowego.
Copyright © 2026 Marek Zadęcki.