Deepfake i detekcja AI 2026: Jak rozpoznać fałszywe wideo, zdjęcie i głos i chronić się przed nimi
Ten artykuł pokaże Ci, jak działa najnowsza generacja deepfake’ów i jak skutecznie się przed nimi bronić.
Dowiesz się, jak działają narzędzia do wykrywania deepfake oraz jakie masz prawa, gdy ktoś użyje Twojego wizerunku bez zgody.
Jeśli zastanawiasz się, jak rozpoznać i wykryć deepfake zanim wyrządzi szkody, to trafiłeś w odpowiednie miejsce.
Wiedza zawarta tutaj może dosłownie uratować Twoją reputację, markę i spokój ducha.
Czym są deepfake’i w 2026 roku i dlaczego to nie jest już science fiction
Deepfake to cyfrowa manipulacja, która pozwala podmienić twarz, głos lub całe ciało osoby w wideo, zdjęciu lub nagraniu audio.
Jeszcze kilka lat temu tworzenie takich treści wymagało zaawansowanej wiedzy technicznej.
Jednak dzisiaj, w 2026 roku, narzędzia do generowania deepfake’ów są dostępne dla każdego.
Ponadto działają w czasie rzeczywistym, co oznacza, że fałszywy obraz może być transmitowany na żywo podczas rozmowy wideo.
To zmienia wszystko.
Najnowsza generacja modeli generatywnych, takich jak rozwinięcia architektury GAN i dyfuzyjnych modeli AI, potrafi tworzyć materiały, które są niemal nieodróżnialne od prawdziwych.
Dlatego problem nie dotyczy już tylko celebrytów czy polityków.
Dotyczy każdego z nas, kto ma zdjęcie w internecie, a więc praktycznie wszystkich.
Ponadto deepfake audio, czyli klonowanie głosu, osiągnęło poziom, gdzie wystarczy zaledwie kilka sekund próbki dźwiękowej, aby odtworzyć czyjś głos z przerażającą dokładnością.
Właśnie dlatego detekcja AI w wideo i głosie stała się jedną z najważniejszych kompetencji cyfrowych naszych czasów.
Real-time deepfake wideo to szczególnie groźna odmiana tej technologii.
Wyobraź sobie rozmowę z osobą, która wygląda jak Twój szef, mówi jego głosem i prosi o przelew na nieznane konto.
To nie jest scenariusz filmowy.
Takie przypadki były już zgłaszane w Polsce i na świecie w 2025 i 2026 roku.
Zatem świadomość zagrożenia to pierwszy i najważniejszy krok do obrony.
Skala problemu w polityce, biznesie i życiu codziennym
Deepfake’i stały się bronią polityczną na skalę globalną.
Fałszywe przemówienia polityków pojawiają się przed wyborami w dziesiątkach krajów.
W Polsce również odnotowano przypadki manipulowanych nagrań polityków i dziennikarzy.
Jednak skala zjawiska w biznesie jest równie niepokojąca.
Firmy tracą miliony złotych przez ataki oparte na sfałszowanych poleceniach głosowych lub wideo od rzekomych dyrektorów.
Raport firmy Sumsub z 2025 roku wskazuje, że liczba wykrytych deepfake’ów wzrosła o ponad 300 procent w ciągu dwóch lat.
Ponadto większość z nich dotyczyła wyłudzeń finansowych i zniesławienia.
Influencerzy i twórcy treści są szczególnie narażeni, ponieważ ich twarze i głosy są publicznie dostępne w ogromnych ilościach.
Dlatego ochrona wizerunku przed deepfake stała się dziś absolutną koniecznością, a nie opcją.
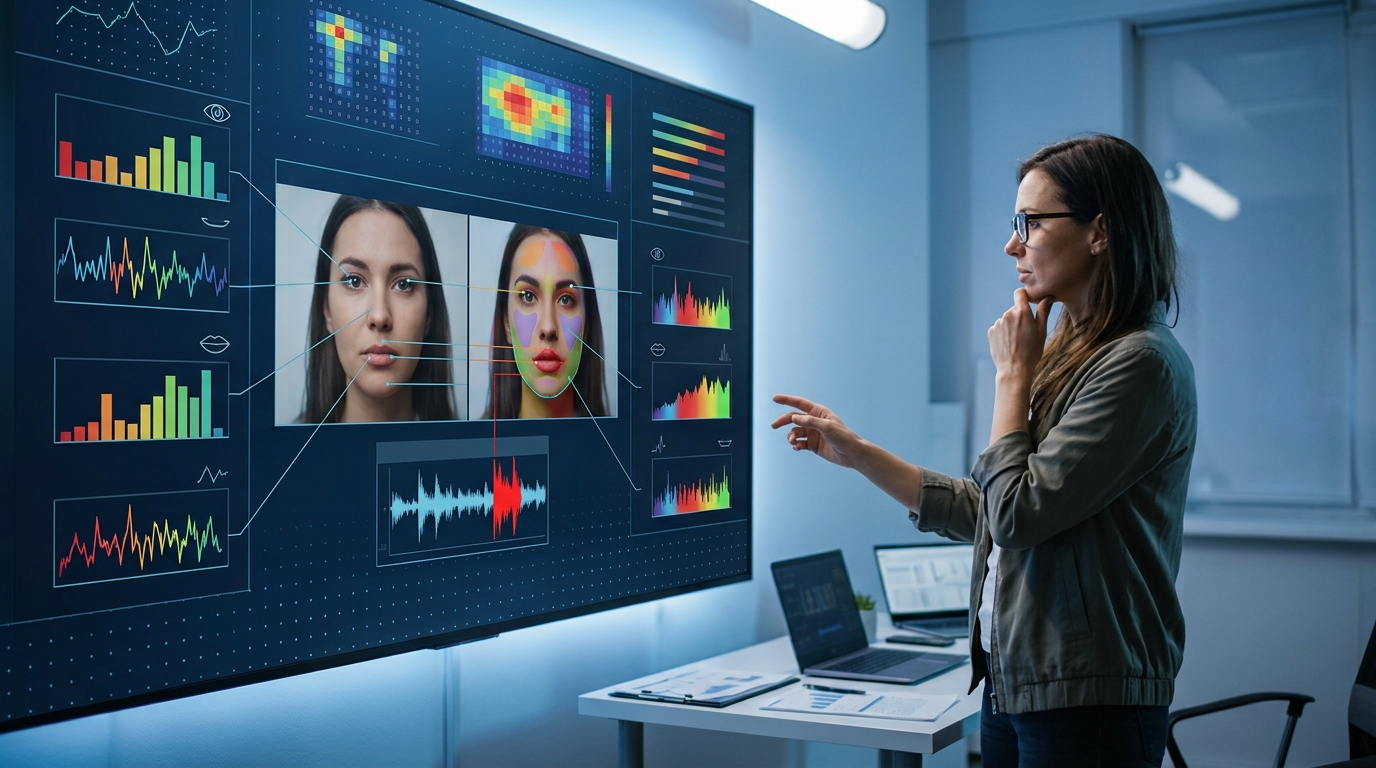
Jak rozpoznać deepfake wizualnie i audio, praktyczna checklista
Mimo że technologia deepfake jest coraz lepsza, nadal zostawia ślady.
Ludzkie oko i ucho, wsparte wiedzą, potrafią wychwycić anomalie.
Jednak trzeba wiedzieć, czego szukać.
Poniżej znajdziesz praktyczną checklistę, którą możesz stosować za każdym razem, gdy masz wątpliwości co do autentyczności materiału.
Checklista wizualna dla wideo i zdjęć
- Mruganie powiekami: Wczesne modele deepfake miały problem z naturalnym mruganiem. Jednak nowsze też czasem generują nienaturalne rytmy mrugania.
- Krawędzie twarzy: Sprawdź linie przy uszach, włosach i szyi. Często widać rozmycie lub dziwne przejścia kolorów.
- Oczy i refleksy świetlne: Prawdziwe oczy mają spójne odbicia światła. Deepfake często generuje je asymetrycznie lub całkowicie błędnie.
- Ruch zębów i języka: To jeden z najtrudniejszych elementów do podrobienia. Zwróć uwagę na naturalność artykulacji.
- Spójność oświetlenia: Sprawdź, czy cień pada zgodnie z tym samym źródłem światła na całej twarzy i tle.
- Mikroekspresje: Prawdziwe emocje pojawiają się na ułamki sekund. Deepfake często je pomija lub zniekształca.
Checklista audio dla klonowanych głosów
- Metaliczny lub sterylny dźwięk: Sklonowane głosy często brzmią zbyt czysto, bez naturalnych niedoskonałości.
- Brak oddechów i pauz: Prawdziwy człowiek oddycha, zatrzymuje się, jąka. Deepfake audio bywa zbyt płynne.
- Nienaturalne akcenty i intonacja: Szczególnie przy emocjonalnych zdaniach model AI może nie trafić w naturalny rytm mowy.
- Dźwięki tła: Sprawdź, czy dźwięki otoczenia są spójne i naturalne. Często są zbyt symetryczne lub całkowicie wyciszone.
Narzędzia do wykrywania deepfake’ów w 2026 roku, darmowe i płatne
Na szczęście technologia obrony rozwija się równolegle do technologii ataku.
Narzędzia do wykrywania deepfake stały się w 2026 roku znacznie bardziej dostępne i skuteczne.
Jednak żadne z nich nie daje stuprocentowej pewności.
Dlatego najlepiej stosować kilka narzędzi jednocześnie i porównywać wyniki.
Wśród darmowych narzędzi warto wymienić kilka sprawdzonych opcji.
Hive Moderation oferuje bezpłatny detektor wideo i zdjęć dostępny przez API oraz panel online.
Deepware Scanner pozwala przesłać plik wideo i otrzymać raport o prawdopodobieństwie manipulacji.
Ponadto FakeCatcher od Intela, choć pierwotnie skierowany do przedsiębiorstw, ma darmowe wersje demonstracyjne dostępne przez partnerów technologicznych.
Jeśli chodzi o płatne i profesjonalne rozwiązania, liderem rynku w 2026 roku jest Sensity AI.,
Narzędzie oferuje kompleksowe skanowanie wideo, zdjęć i audio z dokładnością sięgającą powyżej 90 procent.
Jednak warto pamiętać, że skuteczność spada przy najnowszych modelach generatywnych.
Reality Defender to kolejne narzędzie cenione przez korporacje i instytucje medialne.
Oferuje integrację z platformami komunikacyjnymi i analizę w czasie rzeczywistym.
Ponadto Oz Forensics specjalizuje się w wykrywaniu deepfake’ów w kontekście weryfikacji tożsamości, co jest szczególnie ważne dla banków i instytucji finansowych.
Poniżej porównanie skuteczności najpopularniejszych detektorów według testów przeprowadzonych przez niezależne laboratoria w pierwszym kwartale 2026 roku:
- Sensity AI: skuteczność około 91 procent dla wideo, 87 procent dla audio
- Reality Defender: skuteczność około 89 procent dla wideo, 85 procent dla audio
- Hive Moderation: skuteczność około 84 procent dla wideo, 79 procent dla zdjęć
- Deepware Scanner: skuteczność około 78 procent dla wideo, brak wsparcia dla audio
- FakeCatcher (Intel): skuteczność około 96 procent w warunkach laboratoryjnych, jednak niższa w terenie
Zatem żaden detektor nie jest niezawodny!
Dlatego połączenie narzędzi automatycznych z analizą ludzką pozostaje najskuteczniejszą metodą weryfikacji.
Ponadto regularnie aktualizuj używane narzędzia, bo modele AI uczą się bardzo szybko.
Jak weryfikować źródła i autentyczność materiałów?
Weryfikacja źródeł to fundament walki z dezinformacją.
Zanim udostępnisz jakikolwiek materiał, zadaj sobie kilka kluczowych pytań:
- Skąd pochodzi nagranie?
- Kto je opublikował jako pierwszy?
- Czy inne wiarygodne źródła potwierdzają tę informację?
Ponadto sprawdź metadane pliku, bo często ujawniają one datę, urządzenie i lokalizację nagrania.
Narzędzia do weryfikacji źródeł, które warto znać to przede wszystkim Google Reverse Image Search i TinEye do zdjęć.
Dla wideo pomocna jest baza InVID i wtyczka do przeglądarki WeVerify.
Jednak pamiętaj, że deepfake’i są często publikowane jako nowe materiały, więc wyszukiwanie odwrotne może nie znaleźć oryginału.
Dlatego zawsze sprawdzaj kontekst i datę pierwszej publikacji.
Fact-checking od zaufanych organizacji to kolejny niezbędny krok.
W Polsce działają Demagog, Konkret24 i OKO.press, które regularnie weryfikują materiały krążące w sieci.
Ponadto Europejska Sieć Weryfikacji Faktów (EFCSN) łączy dziesiątki organizacji z całego kontynentu.
Zatem nie musisz być ekspertem, aby dotrzeć do rzetelnej analizy podejrzanego materiału.
Co robić gdy ktoś Cię deepfake’uje, zgłoszenia i prawo w Polsce
Odkrycie, że ktoś użył Twojego wizerunku lub głosu bez zgody, jest głęboko naruszającym doświadczeniem.
Jednak nie jesteś bezsilny i masz realne narzędzia prawne do obrony.
W Polsce kwestia ochrony wizerunku regulowana jest przez kilka aktów prawnych, a od 2025 roku doszły do nich nowe przepisy wynikające z europejskiego Aktu o Sztucznej Inteligencji (AI Act).
Znajomość deepfake prawa i możliwości zgłoszenia w Polsce to dziś kluczowa wiedza dla każdej osoby aktywnej w sieci.
Przede wszystkim wizerunek jest dobrem osobistym chronionym przez Kodeks Cywilny, artykuł 23 i 24.
Możesz żądać usunięcia treści, przeproszenia i odszkodowania.
Ponadto Kodeks Karny przewiduje odpowiedzialność za zniesławienie i naruszenie prywatności.
Dlatego zbierz dowody przed zgłoszeniem, czyli zrzuty ekranu, linki, daty publikacji i wszelkie inne informacje o sprawcy.
Krok po kroku, jak reagować na deepfake z Twoim wizerunkiem
- Zachowaj spokój i zbierz dowody. Zrób zrzuty ekranu i zapisz adresy URL materiałów zanim zostaną usunięte.
- Zgłoś treść bezpośrednio na platformie. Każda platforma (YouTube, Facebook, TikTok) ma formularz zgłoszenia naruszenia wizerunku i praw autorskich.
- Skontaktuj się z prawnikiem specjalizującym się w prawie nowych technologii lub dobrach osobistych.
- Złóż zawiadomienie na policję lub do prokuratury, jeśli materiał ma charakter przestępczy (np. deepfake pornograficzny lub służący wyłudzeniu).
- Zgłoś sprawę do UODO, czyli Urzędu Ochrony Danych Osobowych, jeśli doszło do przetwarzania Twoich danych bez zgody.
- Poinformuj swoją społeczność. Przezroczystość i szybka reakcja publiczna często ograniczają szkody wizerunkowe.
Od 2026 roku platformy internetowe działające w Unii Europejskiej mają obowiązek usunięcia zgłoszonych deepfake’ów
- w ciągu 24 godzin w przypadku treści seksualnych
- 72 godzin w przypadku innych naruszeń.
Jednak egzekwowanie tych przepisów nadal bywa trudne, gdy sprawca działa spoza UE.
Dlatego im szybciej zareagujesz, tym większa szansa na ograniczenie zasięgu fałszywych treści.
Nowe regulacje i obowiązki platform w erze AI Act
Europejski Akt o Sztucznej Inteligencji wszedł w życie etapami, a jego kluczowe przepisy dotyczące deepfake’ów obowiązują od 2025 roku.
Twórcy i dystrybutorzy treści generowanych przez AI mają obowiązek wyraźnego oznaczania takich materiałów.
Jednak egzekwowanie tego obowiązku jest nadal wyzwaniem regulacyjnym.
Ponadto platformy muszą wdrożyć systemy wykrywania i usuwania nielegalnych deepfake’ów.
Detekcja AI w wideo i głosie staje się tym samym nie tylko kwestią technologiczną, ale też prawną i regulacyjną.
W praktyce oznacza to, że YouTube, Meta i TikTok inwestują ogromne środki w automatyczne systemy detekcji AI.
Jednak technologia ataku i obrony ścigają się ze sobą w tempie, które trudno opanować.
Dlatego regulacje prawne są koniecznym, ale niewystarczającym elementem systemu ochrony.
Zatem odpowiedzialność spoczywa również na każdym z nas jako użytkownikach i twórcach treści.
Jak chronić swój wizerunek i głos, watermarki i praktyczne porady
Profilaktyka jest zawsze lepsza niż reakcja na kryzys.
Istnieje szereg konkretnych działań, które możesz podjąć już dziś, aby utrudnić lub uniemożliwić stworzenie deepfake’a z Twoim udziałem.
Ochrona wizerunku przed deepfake wymaga jednak wielowarstwowego podejścia.
Dlatego najlepiej stosować kilka metod obrony jednocześnie, a nie polegać wyłącznie na jednym rozwiązaniu.
Watermarki i znaki wodne, cyfrowa tarcza wizerunku
Cyfrowe znaki wodne (watermarki) to jeden z najskuteczniejszych sposobów ochrony treści wizualnych i audio.
Możesz osadzić niewidoczny dla oka sygnał w swoich zdjęciach i nagraniach.
Technologie takie jak C2PA (Coalition for Content Provenance and Authenticity) pozwalają dołączyć do pliku kryptograficznie podpisany certyfikat autentyczności.
Ponadto firmy takie jak Adobe, Microsoft i Sony wspierają ten standard i implementują go w swoich narzędziach.
Dlatego jeśli tworzysz treści zawodowo, warto zapoznać się z tym standardem i wdrożyć go w swojej pracy.
Dla głosu istnieją narzędzia takie jak Resemble AI Watermark czy AudioSeal od Meta, które osadzają niewidoczny znak wodny bezpośrednio w pliku audio.
Jednak te technologie są nadal rozwijane i nie są w pełni odporne na manipulacje.
Dlatego traktuj je jako jeden z elementów szerszej strategii ochrony, a nie jako jedyne rozwiązanie.
Praktyczne nawyki chroniące Twój wizerunek online
- Ogranicz publiczny dostęp do dużych kolekcji swoich zdjęć i nagrań wideo w mediach społecznościowych.
- Używaj ustawień prywatności na platformach, aby ograniczyć, kto może pobierać i udostępniać Twoje treści.
- Rejestruj swój głos i wizerunek w bazach takich jak Have I Been Trained i korzystaj z prawa do wypisania się z danych treningowych AI.
- Monitoruj internet pod kątem użycia swojego wizerunku za pomocą narzędzi takich jak Google Alerts, PimEyes czy Social Mention.
- Ustal zasady zgody (consent framework) jeśli jesteś influencerem lub osobą publiczną, jasno komunikuj, jak można używać Twojego wizerunku.
Najlepsze praktyki dla firm i influencerów w 2026 roku
Firmy i twórcy publiczni stoją przed szczególnie poważnym wyzwaniem.
Marka budowana latami może zostać poważnie nadszarpnięta przez jeden viralowy deepfake.
Dlatego zarządzanie ryzykiem deepfake powinno być dziś elementem każdej strategii komunikacyjnej i bezpieczeństwa firmowego.
Dla firm kluczowe jest wdrożenie protokołów weryfikacji tożsamości w komunikacji wewnętrznej.
Oznacza to stosowanie dodatkowych kanałów potwierdzania poleceń finansowych i wrażliwych decyzji.
Ponadto warto przeszkolić pracowników w zakresie rozpoznawania deepfake’ów i phishingu opartego na AI.
Jednak samo szkolenie nie wystarczy.
Dlatego systemy techniczne, takie jak weryfikacja dwuetapowa i narzędzia do wykrywania deepfake w połączeniach wideo, są absolutną koniecznością.
Influencerzy powinni regularnie monitorować internet pod kątem swojego wizerunku i głosu.
Narzędzia takie jak PimEyes do wyszukiwania twarzy czy Shazam dla głosu pomagają wychwycić nieautoryzowane użycie.
Ponadto warto zadbać o jasną komunikację ze swoją społecznością na temat tego, jak wygląda Twoja prawdziwa komunikacja.
Dlatego wiele twórców wprowadza unikalne słowa klucze lub gesty, które pojawiają się w ich autentycznych materiałach.
To prosty, ale skuteczny sposób budowania zaufania i utrudniania fałszerzom pracy.
Ubezpieczenie od ryzyka cyfrowego i reputacyjnego to kolejny element, który zaczyna pojawiać się na polskim rynku.
Jednak na razie jest to opcja dostępna głównie dla większych firm.
Dlatego małe firmy i twórcy powinni skupić się na profilaktyce i edukacji jako priorytetach.
Zatem inwestycja w wiedzę i narzędzia jest dziś najlepszym ubezpieczeniem przed skutkami deepfake’ów.
Czy uczciwy człowiek może skutecznie bronić swojego wizerunku i marki?
To pytanie zadaje sobie dziś wielu twórców, przedsiębiorców i osób publicznych.
Odpowiedź jest jednocześnie trudna i pełna nadziei.
Z jednej strony technologia deepfake daje sprawcom ogromną przewagę szybkości i anonimowości.
Z drugiej strony prawo, narzędzia techniczne i świadoma społeczność tworzą coraz skuteczniejszą tarczę dla tych, którzy chcą walczyć o prawdę.
Uczciwy człowiek ma dziś realne możliwości obrony, jednak wymaga to proaktywnego podejścia, czasu i czasem nakładów finansowych.
Prawo europejskie, a szczególnie AI Act i RODO, dają konkretne narzędzia do żądania usunięcia treści i dochodzenia odszkodowania.
Ponadto coraz więcej platform reaguje szybko na zgłoszenia, szczególnie gdy są poparte dokumentacją prawną.
Dlatego:
- dokumentowanie swojej twórczości,
- budowanie społeczności opartej na zaufaniu
- szybka reakcja na incydenty
to filary skutecznej obrony.
Wiedza o tym, jak rozpoznać i wykryć deepfake, staje się przy tym kompetencją równie ważną jak znajomość obsługi mediów społecznościowych.
Jednak nie można zapominać, że szkody wizerunkowe mogą być częściowo nieodwracalne.
Deepfake może obejść miliony osób zanim zostanie usunięty.
Ponadto nie każdy widz dowie się o sprostowaniu.
Dlatego profilaktyka, edukacja i budowanie silnej, autentycznej marki osobistej to najlepsza długoterminowa strategia.
Zatem odpowiedź brzmi: tak, uczciwy człowiek może skutecznie walczyć i ma do tego coraz więcej narzędzi.
Jednak ta walka wymaga odwagi, wiedzy i konsekwencji.
Ponadto nie jest to walka, którą można wygrać raz na zawsze, bo technologia zmienia się każdego dnia.
Dlatego ciągłe uczenie się i adaptacja to nie wybór, ale konieczność w świecie, gdzie każdy obraz i każdy głos mogą być podrobione.
Zachęcam wszystkich czytelników do pozostawienia komentarzy, dzielenia się swoimi doświadczeniami oraz przemyśleniami na temat przedstawiony powyżej.
Wasze opinie są dla mnie niezwykle cenne!
Jeśli uznacie, że moje rozważania są wartościowe, weźcie pod uwagę również wsparcie naszej telewizji poprzez wpłatę darowizny: https://zrzutka.pl/frujg8
Dzięki temu będziemy mogli kontynuować nasze działania i dzielić się wiedzą przygotowując jeszcze bardziej praktyczne wskazówki i programy.
Wasze wpłaty w całości zostaną przeznaczone na opłaty licencji oprogramowania, obsługę hostingu, serwera i strony internetowej.
Te koszty są dość znaczne.
Bez Waszej pomocy zmuszeni będziemy zakończyć bezpłatne dzielenie się wiedzą.
Nota dotycząca materiałów wizualnych:
Materiały wizualne publikowane przez ISKRA ŻYCIA TV mogą być tworzone z wykorzystaniem narzędzi opartych na sztucznej inteligencji lub tradycyjnych metod graficznych.
W przypadku obrazów przedstawiających osoby, sceny lub elementy wizualne wygenerowane syntetycznie, mają one charakter ilustracyjny.
Elementy te nie dokumentują rzeczywistych wydarzeń ani rzeczywistych wizerunków, chyba że zostało to wyraźnie wskazane w opisie publikacji.
Celem stosowania materiałów wizualnych jest ilustracja omawianych zagadnień oraz wsparcie przekazu edukacyjnego i informacyjnego.
Nota redakcyjna:
Artykuł ten został opracowany na podstawie ogólnych trendów i dyskusji dostępnych publicznie.
Treści mają charakter informacyjny i edukacyjny, nie stanowią profesjonalnej porady.
Redakcja zaleca konsultację z wykwalifikowanymi specjalistami w przypadku osobistych doświadczeń.
Opinie wyrażone w tekście są subiektywne i mogą nie odzwierciedlać stanowiska wszystkich czytelników.
Materiał nie promuje żadnej konkretnej ideologii, a wszelkie przykłady służą ilustracji uniwersalnych tematów.
Nota prawna:
Wszelkie prawa autorskie do niniejszego tekstu, w tym treści, struktury i elementów oryginalnych, należą wyłącznie do autora.
Kopiowanie, reprodukcja, modyfikacja, rozpowszechnianie lub jakiekolwiek inne wykorzystanie materiału
w celach zarobkowych bez uprzedniej pisemnej zgody autora jest surowo zabronione i stanowi naruszenie prawa autorskiego zgodnie z ustawą o prawie autorskim i prawach pokrewnych (Dz.U. 1994 nr 24 poz. 83 z późn. zm.) oraz innymi obowiązującymi przepisami prawa międzynarodowego.
Copyright © 2026 Marek Zadęcki.