Cyfrowa bomba z opóźnionym zapłonem : zagrożenia, na które trzeba przygotować się już teraz.
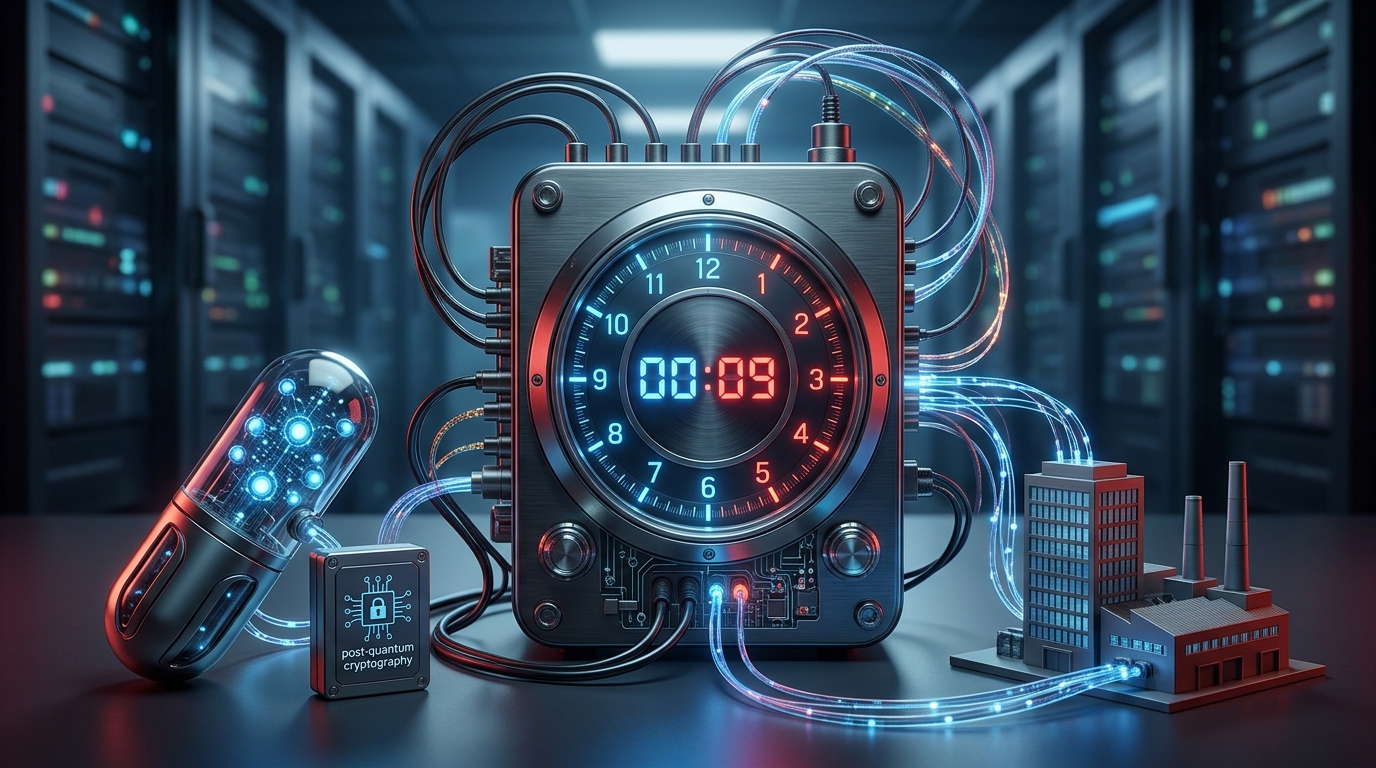
Cyfrowa bomba z opóźnionym zapłonem to ukryty atak, który dzieje się po cichu już dziś, choć jego skutki poczujemy dopiero za kilka lat.
Ten artykuł pokazuje, jak sztuczna inteligencja cyberzagrożenia zmienia w sposób, który trudno zignorować, i podpowiada, jak się do nich przygotować.
Dzięki niemu zyskasz praktyczne checklisty, procedury oraz prosty test sprawdzający gotowość Twojej firmy, a także wskazówki dotyczące przygotowania firmy na komputery kwantowe.
Dlaczego to bomba z opóźnionym zapłonem
Zacznijmy od strategii cierpliwego przeciwnika.
Napastnik przechwytuje dziś zaszyfrowane dane, ponieważ wie, że ich nie odczyta.
Jednak nie musi się spieszyć.
Przechowuje je latami i czeka na komputer kwantowy, który złamie obecne algorytmy.
Dlatego hasło „zbierz teraz, odszyfruj później” jest jak najbardziej właściwe.
Co więcej, sztuczna inteligencja przyspiesza każdy etap takiego scenariusza.
AI pomaga bowiem w masowym zbieraniu danych, w ich sortowaniu i w wyłapywaniu tych najcenniejszych.
Zatem napastnik nie archiwizuje wszystkiego bez sensu.
Wybiera dokumenty, które za dziesięć lat nadal będą miały wartość: umowy, dane medyczne, patenty, tajemnice państwowe.
Ponadto taki atak nie zostawia śladów, więc ofiara nie wie, że została okradziona.
Dlatego mówimy o cyfrowej bombie.
Zapalnik już działa, a wybuch nastąpi później.
Jednak dobra wiadomość jest taka, że masz jeszcze czas.
Wystarczy zacząć działać świadomie i spokojnie, krok po kroku.
Kryptografia postkwantowa: czym jest?
Kryptografia postkwantowa to zestaw algorytmów, które mają być odporne na ataki komputerów kwantowych.
Działa na zwykłych komputerach, lecz opiera się na problemach matematycznych trudnych także dla maszyn kwantowych.
Dlatego nie wymaga specjalnego sprzętu.
Szczegółowy opis projektu standaryzacji znajdziesz na stronie amerykańskiego instytutu NIST: Post Quantum Cryptography NIST.
Obecne algorytmy, takie jak RSA czy ECC, są zagrożone, ponieważ algorytm Shora łamie je w rozsądnym czasie.
Natomiast nowe standardy, między innymi ML‑KEM i ML‑DSA, powstały właśnie po to, by to zmienić.
Zatem migracja nie jest już teorią. Jest projektem, który trzeba zaplanować.
Przygotowanie firmy na komputery kwantowe: czy jesteś gotowy na zmianę kryptografii?
Odpowiedź brzmi: prawdopodobnie jeszcze nie, ale możesz to szybko zmienić.
Przygotowanie firmy na komputery kwantowe zaczyna się od inwentarza kryptograficznego.
Bez niego nie wiesz, co wymieniać.
Ponadto migracja zajmuje zwykle lata, ponieważ dotyczy aplikacji, urządzeń, certyfikatów i umów z dostawcami.
Dlatego warto zacząć od pięciu pytań z poniższej checklisty.
Praktyczna checklista gotowości
W każdym wierszu obie odpowiedzi brzmią rozsądnie. Jednak tylko jedna, oznaczona symbolem ✔, jest prawidłowa.
| Pytanie | Odpowiedzi |
|---|---|
| Gdzie używamy szyfrowania? | A) Głównie w połączeniach HTTPS z internetem. ✔ B) W transmisji, w danych spoczywających, w kopiach zapasowych, w VPN, w poczcie i w kodzie. |
| Jakie certyfikaty? | A) Te, które widzimy na stronie głównej firmy. ✔ B) Wszystkie: publiczne, wewnętrzne, urządzeń, podpisu kodu i użytkowników, wraz z datami ważności. |
| Jakie algorytmy? | A) Te, które domyślnie ustawił dostawca. ✔ B) Te z udokumentowanej listy, z długościami kluczy i z oceną odporności na komputery kwantowe. |
| Które systemy są zależne od starych mechanizmów? | A) Te, które zgłoszą awarię po aktualizacji. ✔ B) Te zidentyfikowane z góry, w tym stare urządzenia, protokoły i aplikacje bez wsparcia producenta. |
| Czy dostawcy mają plan migracji? | A) Tak, zapewnili nas ustnie, że to zrobią. ✔ B) Tak, mamy pisemny harmonogram z datami, z wersjami produktów i z zapisami w umowie. |
Dlaczego te odpowiedzi są prawidłowe
Po pierwsze, szyfrowanie jest wszędzie, dlatego pełna mapa użycia jest podstawą.
Ukryte kopie zapasowe są właśnie tym, co napastnik chce zebrać.
Po drugie, certyfikaty wygasają i bywają zapomniane.
Zatem tylko kompletna lista pozwala zaplanować wymianę.
Po trzecie, domyślne ustawienia dostawcy mogą być przestarzałe, więc świadoma lista algorytmów jest bezpieczniejsza.
Po czwarte, stare systemy najczęściej nie obsłużą nowych algorytmów.
Dlatego trzeba je znać wcześniej niż awarię.
Po piąte, ustna obietnica nie jest planem.
Ponadto bez zapisu w umowie nie masz żadnej dźwigni.
Zatem pisemny harmonogram chroni Cię przed niespodziankami.
Co robi ENISA
Agencja ENISA pracuje nad integracją rozwiązań odpornych na komputery kwantowe z istniejącymi systemami i protokołami.
Analizuje, jak łączyć nowe algorytmy z obecnymi standardami, na przykład z TLS.
Bada również podejście hybrydowe, w którym działa klasyczny i postkwantowy mechanizm jednocześnie.
Ponadto ocenia wpływ większych kluczy i podpisów na wydajność.
Szczegóły opisano tutaj: Post Quantum Cryptography Integration Study ENISA.
Agent AI cyberbezpieczeństwo: agent AI jako nowy pracownik
Pytanie „Czy korzystasz z ChatGPT?” jest dziś błędne.
Dotyczy bowiem rozmowy, a nie działania.
Chatbot odpowiada, natomiast agent wykonuje zadania.
W kontekście tematu agent AI cyberbezpieczeństwo właściwe pytanie brzmi: „Czy Twoja AI może sama wykonać operację?”.
Od odpowiedzi zależy poziom ryzyka, ponieważ im większa autonomia, tym większe szkody po przejęciu.
Oto przykłady autonomii agenta i polecenia, które ją pokazują:
- Wysłanie emaila: „Wyślij ofertę do wszystkich klientów z segmentu A”. Przejęty agent rozsyła phishing z zaufanej skrzynki.
- Zmiana rekordu CRM: „Zaktualizuj numer konta kontrahenta X”. Atakujący podmienia dane do płatności.
- Zamówienie usługi: „Zamów licencje na 200 stanowisk”. Napastnik generuje fałszywe zamówienia i zadłuża firmę.
- Pobranie dokumentu: „Pobierz wszystkie umowy z folderu HR”. Agent staje się narzędziem do kradzieży danych.
- Wykonanie kodu: „Uruchom skrypt naprawczy na serwerze”. Przejęty agent instaluje backdoor.
- Uruchomienie procesu: „Rozpocznij wypłatę wynagrodzeń”. Atakujący zmienia odbiorców przelewów.
Najważniejsze pytanie brzmi więc: co się stanie, jeśli agent zostanie przejęty?
Odpowiedź jest niewygodna.
Agent działa szybko, bez zmęczenia i z pełnymi uprawnieniami.
Ponadto jego działania wyglądają legalnie, ponieważ używa prawdziwych tokenów.
Dlatego szkody rosną w tempie maszyny, a nie człowieka.
Warto więc stosować zasadę najmniejszych uprawnień oraz zatwierdzanie przez człowieka operacji wrażliwych.
Dobrym punktem wyjścia jest lista OWASP Top 10 dla aplikacji opartych na LLM, w której opisano między innymi nadmierną autonomię.
Ataki AI na AI
Przyszłość może wyglądać tak: agent atakujący kontra agent broniący.
Nie człowiek przeciw człowiekowi, lecz maszyna przeciw maszynie.
Człowiek stawia cele i ustala granice, a reszta dzieje się automatycznie.
Dlatego ten model zmienia reguły gry.
Maszyny będą po kolei:
- rozpoznawać infrastrukturę i słabe punkty,
- testować kolejne metody wejścia,
- modyfikować kod i taktykę w trakcie ataku,
- reagować na działania obrońcy,
- eskalować uprawnienia i zasięg.
To fundamentalnie zmienia czas reakcji.
Zespół, który reaguje w godzinę, przegra z agentem, który działa w sekundy.
Zatem obrona musi być również zautomatyzowana.
Jednak człowiek nadal zatwierdza decyzje krytyczne, ponieważ tylko on odpowiada za skutki.
Cyberatak na AI jako pracownika
Załóżmy, że firma zatrudnia AI do obsługi klienta, finansów, HR, programowania i marketingu.
Wtedy przejęcie agenta jest odpowiednikiem przejęcia konta pracownika.
Skutki bywają jednak większe, ponieważ agent pracuje całą dobę.
Ponadto ma dostęp do wielu systemów naraz.
Dlatego potrzebujesz procedury awaryjnej, którą każdy zna.
Praktyczna procedura to AI OFF switch, czyli możliwość natychmiastowego:
- odcięcia agenta od sieci i od systemów,
- odebrania tokenów i kluczy dostępu,
- zablokowania API, z których korzysta,
- cofnięcia wszystkich uprawnień,
- zamknięcia aktywnych sesji.
Przećwicz ją przed incydentem.
Zapisz, kto ma prawo wcisnąć ten przycisk, oraz ile to ma trwać.
Jeśli procedura wymaga zgody trzech osób, będzie za wolna.
Dlatego wyznacz dyżurnego z jasnym mandatem.
Cyberatak na fizyczny świat
Atak z użyciem AI nie kończy się na ekranie.
Dotyka też świata fizycznego.
Przyjrzyjmy się po kolei najważniejszym obszarom, ponieważ każdy z nich ma inne konsekwencje.
Pojazdy, roboty i drony
Samochód jest dziś komputerem na kołach.
Napastnik może oszukać czujniki, zmanipulować aktualizację oprogramowania lub przejąć łączność.
W efekcie pojazd hamuje w złym momencie albo ignoruje znak.
Podobnie robot przemysłowy może otrzymać fałszywe polecenie i uszkodzić maszynę albo skrzywdzić człowieka.
Natomiast dron, któremu AI podsunie fałszywy sygnał GPS, zmienia trasę i trafia w niepożądane miejsce.
Fabryka, energetyka, medycyna i budynki
W fabryce AI optymalizuje linie produkcyjne.
Zatem zatruta dana wejściowa może wywołać wadliwą serię produktów lub przestój.
W systemie energetycznym przejęty algorytm prognozujący zużycie powoduje przeciążenia i blackout.
Ponadto urządzenia medyczne, takie jak pompy infuzyjne czy rozruszniki, mają łączność.
Dlatego zmiana dawki jest realnym zagrożeniem życia.
Wreszcie inteligentny budynek steruje wentylacją, zamkami i windami.
Napastnik zamyka drzwi, wyłącza alarm albo przegrzewa serwerownię.
O tych ryzykach pisze również ENISA. Agencja opisuje zagrożenia dla cyberfizycznych ekosystemów i infrastruktur w raporcie: Foresight Cybersecurity Threats for 2030.
Warto też zajrzeć do ENISA Threat Landscape 2024.
Atak na cyfrową reputację
Co jeśli ktoś stworzy fałszywy cyfrowy ślad Twojej firmy?🤔
To już się dzieje.
Napastnik może założyć fałszywy profil pracownika na portalu zawodowym.
Może też sklonować głos prezesa na podstawie kilku nagrań z konferencji.
Ponadto potrafi przygotować fałszywy dokument, kopię strony firmowej, fałszywe komunikaty prasowe lub film typu deepfake.
Skutki są poważne.
Klienci tracą zaufanie, a partnerzy wstrzymują współpracę.
Jednak najważniejsze jest to, że sama obrona przed fałszerstwem nie wystarczy.
Musisz umieć udowodnić, co jest autentyczne.
Zatem pytanie brzmi: JAK wykazać prawdę, gdy fałszywka wygląda idealnie.
Zachęcam wszystkich czytelników do pozostawienia komentarzy, dzielenia się swoimi doświadczeniami oraz przemyśleniami na temat przedstawiony powyżej.
Wasze opinie są dla mnie niezwykle cenne!
Jeśli uznacie, że moje rozważania są wartościowe, weźcie pod uwagę również wsparcie naszej telewizji poprzez wpłatę darowizny: https://zrzutka.pl/frujg8
Dzięki temu będziemy mogli kontynuować nasze działania i dzielić się wiedzą przygotowując jeszcze bardziej praktyczne wskazówki i programy.
Wasze wpłaty w całości zostaną przeznaczone na opłaty licencji oprogramowania, obsługę hostingu, serwera i strony internetowej.
Te koszty są dość znaczne.
Bez Waszej pomocy zmuszeni będziemy zakończyć bezpłatne dzielenie się wiedzą.
Nota dotycząca materiałów wizualnych:
Materiały wizualne publikowane przez ISKRA ŻYCIA TV mogą być tworzone z wykorzystaniem narzędzi opartych na sztucznej inteligencji lub tradycyjnych metod graficznych.
W przypadku obrazów przedstawiających osoby, sceny lub elementy wizualne wygenerowane syntetycznie, mają one charakter ilustracyjny.
Elementy te nie dokumentują rzeczywistych wydarzeń ani rzeczywistych wizerunków, chyba że zostało to wyraźnie wskazane w opisie publikacji.
Celem stosowania materiałów wizualnych jest ilustracja omawianych zagadnień oraz wsparcie przekazu edukacyjnego i informacyjnego.
Nota redakcyjna:
Artykuł ten został opracowany na podstawie ogólnych trendów i dyskusji dostępnych publicznie.
Treści mają charakter informacyjny i edukacyjny, nie stanowią profesjonalnej porady.
Redakcja zaleca konsultację z wykwalifikowanymi specjalistami w przypadku osobistych doświadczeń.
Opinie wyrażone w tekście są subiektywne i mogą nie odzwierciedlać stanowiska wszystkich czytelników.
Materiał nie promuje żadnej konkretnej ideologii, a wszelkie przykłady służą ilustracji uniwersalnych tematów.
Nota prawna:
Wszelkie prawa autorskie do niniejszego tekstu, w tym treści, struktury i elementów oryginalnych, należą wyłącznie do autora.
Kopiowanie, reprodukcja, modyfikacja, rozpowszechnianie lub jakiekolwiek inne wykorzystanie materiału
w celach zarobkowych bez uprzedniej pisemnej zgody autora jest surowo zabronione i stanowi naruszenie prawa autorskiego zgodnie z ustawą o prawie autorskim i prawach pokrewnych (Dz.U. 1994 nr 24 poz. 83 z późn. zm.) oraz innymi obowiązującymi przepisami prawa międzynarodowego.
Copyright © 2026 Marek Zadęcki.