Cyberatak na małą firmę – jak zabezpieczyć biznes, zanim będzie za późno?
Cyberatak na małą firmę to zagrożenie, które dotyka coraz więcej przedsiębiorców w Polsce i na całym świecie.
Ten artykuł pokaże Ci, jak zabezpieczyć firmę przed cyberatakiem i co zrobić, gdy incydent już nastąpi.
Dzięki praktycznym wskazówkom i liście kontrolnej zyskasz realne narzędzia do działania od zaraz.
Ponieważ wiedza to pierwsza linia obrony, zacznijmy od początku.
Dlaczego małe firmy są na celowniku cyberprzestępców?
Wielu właścicieli małych firm myśli: „Kto by chciał atakować właśnie mnie?”.
To jednak bardzo niebezpieczne przekonanie.
Cyberprzestępcy celują w małe firmy, ponieważ te rzadko mają rozbudowane systemy ochrony.
Dlatego właśnie stają się łatwym łupem.
Duże korporacje inwestują miliony w bezpieczeństwo, jednak mała firma często nie ma nawet podstawowych zabezpieczeń.
Ponadto małe przedsiębiorstwa przechowują cenne dane klientów, numery kont i tajemnice handlowe.
To wszystko sprawia, że są atrakcyjnym celem.
Według raportów CERT Polska liczba zgłoszonych incydentów rośnie z roku na rok.
Wiele z nich dotyczy właśnie małych i średnich przedsiębiorstw.
Co gorsza, część firm dowiaduje się o ataku dopiero po tygodniach.
Tymczasem przestępcy przez cały ten czas działają w ich systemach.
Dlatego świadomość zagrożeń to absolutna podstawa.
Najczęstsze scenariusze ataków na małe firmy
Zanim zaczniesz się bronić, musisz wiedzieć, czego się spodziewać.
Phishing i BEC ataki na przedsiębiorstwa należą do najgroźniejszych i najczęściej stosowanych metod przez cyberprzestępców.
Ponieważ znajomość tych scenariuszy to połowa sukcesu, omówmy je dokładnie.
Fałszywe faktury i przelewy
To jeden z najpopularniejszych schematów ataku.
Przestępca podszywa się pod dostawcę i wysyła fakturę z innym numerem konta bankowego. Pracownik, nie sprawdzając danych, wykonuje przelew.
Pieniądze trafiają do oszusta.
Dlatego każda zmiana numeru konta powinna być weryfikowana telefonicznie, bezpośrednio z kontrahentem.
Ponadto warto wprowadzić wewnętrzną procedurę, która wymaga podwójnej autoryzacji takich płatności.
Phishing, czyli wyłudzanie danych
Phishing to metoda polegająca na wysyłaniu fałszywych wiadomości e-mail.
Wyglądają one jak wiadomości od banku, urzędu skarbowego lub kuriera.
Zawierają link, który prowadzi do fałszywej strony.
Gdy pracownik wpisuje tam dane logowania, przestępca natychmiast je przechwytuje.
Ponadto coraz częściej pojawiają się ataki smishingowe, czyli phishing przez SMS.
Jednak najniebezpieczniejszy jest spear phishing, czyli atak celowany w konkretną osobę w firmie, często prezesa lub księgową.
Przejęcie firmowej poczty e-mail
Atak znany jako Business Email Compromise (BEC) polega na przejęciu konta pocztowego pracownika lub właściciela firmy.
Przestępca przez tygodnie obserwuje korespondencję.
Poznaje styl pisania, nazwy kontrahentów i harmonogram płatności.
Następnie w odpowiednim momencie wysyła wiadomość z prośbą o pilny przelew lub zmianę danych. Ponieważ wiadomość wygląda bardzo wiarygodnie, ofiara często nie zauważa oszustwa.
Dlatego uwierzytelnianie dwuskładnikowe na poczcie to absolutna konieczność.
Podszywanie się pod kontrahenta
Przestępcy potrafią stworzyć domenę łudząco podobną do adresu Twojego partnera biznesowego.
Na przykład zamiast „firma.pl” rejestrują „fırma.pl” z literą wyglądającą identycznie.
Potem prowadzą całą korespondencję, udając zaufanego dostawcę.
Zatem zawsze sprawdzaj dokładny adres e-mail nadawcy, a nie tylko wyświetlaną nazwę.
Jak zabezpieczyć firmę krok po kroku?
Dobra wiadomość jest taka, że większość skutecznych zabezpieczeń jest bezpłatna lub bardzo tania.
Wymagają jednak czasu i systematyczności.
Dlatego potraktuj poniższe kroki jak inwestycję, a nie koszt.
Zabezpieczenie kont i haseł
Zacznij od fundamentów, czyli od haseł.
Każde konto powinno mieć unikalne, silne hasło składające się z co najmniej 14 znaków.
Ponadto hasło powinno zawierać litery, cyfry i znaki specjalne.
Nie używaj dat urodzin ani imion dzieci.
Najlepszym rozwiązaniem jest menedżer haseł, taki jak Bitwarden (bezpłatny) lub KeePass.
Przechowuje on wszystkie hasła w zaszyfrowanej bazie.
Dzięki temu Ty musisz pamiętać tylko jedno hasło główne.
Następnie włącz uwierzytelnianie dwuskładnikowe (2FA) wszędzie, gdzie to możliwe.
Dotyczy to poczty, bankowości, mediów społecznościowych i systemów chmurowych.
Nawet jeśli ktoś przechwyci Twoje hasło, bez drugiego składnika nie wejdzie na konto.
Ponieważ to jedna z najskuteczniejszych metod ochrony, nie ma żadnego powodu, aby jej nie stosować.
Zabezpieczenie poczty e-mail
Poczta firmowa to serce komunikacji i dlatego jest też głównym celem ataków.
Skonfiguruj rekordy SPF, DKIM i DMARC dla swojej domeny.
Te techniczne ustawienia sprawiają, że trudniej jest podrobić Twój adres e-mail.
Możesz skorzystać z bezpłatnego narzędzia MXToolbox, aby sprawdzić, czy masz je poprawnie skonfigurowane.
Ponadto rozważ przejście na pocztę w chmurze, taką jak Google Workspace lub Microsoft 365, które mają wbudowane filtry antyspamowe i antyphishingowe.
Zabezpieczenie urządzeń
Każde urządzenie używane do pracy musi być aktualizowane na bieżąco.
Aktualizacje systemów operacyjnych i oprogramowania łatają znane luki bezpieczeństwa.
Dlatego nie odkładaj ich na później.
Zainstaluj oprogramowanie antywirusowe na wszystkich komputerach.
Warto też zaszyfrować dyski twarde w laptopach, ponieważ w razie kradzieży dane pozostaną niedostępne dla złodzieja.
W systemie Windows służy do tego funkcja BitLocker, a na Macu FileVault.
Ponadto zadbaj o sieć Wi-Fi w firmie.
Zmień domyślne hasło routera.
Utwórz osobną sieć dla gości, aby nie mieli dostępu do Twoich firmowych urządzeń.
Wyłącz funkcję WPS, bo jest podatna na ataki.
Jednak najważniejsze jest to, aby pracownicy nie łączyli się z firmowymi systemami przez publiczne Wi-Fi bez użycia VPN.
Kopie zapasowe jako ostatnia linia obrony
Wyobraź sobie, że ransomware szyfruje wszystkie Twoje pliki i żąda okupu.
Jeśli masz aktualną kopię zapasową, jesteś bezpieczny.
Jeśli jej nie masz, stajesz przed wyborem: zapłacić okup lub stracić dane.
Dlatego stosuj zasadę 3-2-1: trzy kopie danych, na dwóch różnych nośnikach, z czego jedna poza siedzibą firmy lub w chmurze.
Używaj usług takich jak Backblaze, Google Drive lub Dropbox do automatycznych kopii.
Jednak pamiętaj, że kopia zapasowa jest warta tyle, ile jej ostatnie przywrócenie, zatem regularnie testuj, czy da się ją odtworzyć.
Plan działania po cyberincydencie na pierwsze 60 minut
Każda minuta po wykryciu ataku ma znaczenie.
Dobry plan działania po cyberincydencie to fundament skutecznej reakcji.
Panika jest złym doradcą, dlatego warto mieć gotowy plan jeszcze przed incydentem.
Poniżej znajdziesz konkretne kroki, które powinieneś podjąć natychmiast.
- Minuty 1 do 5: Odłącz zaatakowane urządzenie od sieci. Wyciągnij kabel sieciowy lub wyłącz Wi-Fi. Nie wyłączaj komputera, ponieważ mogą na nim być ślady ataku potrzebne do analizy.
- Minuty 5 do 15: Zmień hasła do kluczowych kont z innego, bezpiecznego urządzenia. Zacznij od poczty firmowej, bankowości i systemów chmurowych. Ponadto poinformuj bank o możliwym incydencie.
- Minuty 15 do 30: Zadzwoń do firmy IT lub specjalisty ds. cyberbezpieczeństwa. Jeśli nie masz takiego kontaktu, zapisz go teraz, zanim cokolwiek się wydarzy.
- Minuty 30 do 45: Poinformuj pracowników o incydencie. Powiedz im, żeby nie klikali żadnych linków ani nie otwierali załączników do czasu wyjaśnienia sprawy.
- Minuty 45 do 60: Zacznij dokumentować wszystko. Rób zrzuty ekranu, zapisuj czasy zdarzeń. Ta dokumentacja będzie potrzebna do zgłoszenia incydentu i ewentualnych roszczeń.
Audyt bezpieczeństwa małej firmy z darmowymi narzędziami i listą kontrolną
Nie musisz wydawać fortuny, aby przeprowadzić audyt bezpieczeństwa małej firmy i sprawdzić poziom swojej ochrony.
Dostępnych jest wiele bezpłatnych narzędzi, które pomogą Ci zidentyfikować słabe punkty. Ponieważ regularny audyt to podstawa dobrej ochrony, zacznij już dziś.
Oto bezpłatne narzędzia, które warto znać:
- Have I Been Pwned – sprawdza, czy Twój adres e-mail pojawił się w wycieku danych.
- MXToolbox – weryfikuje konfigurację poczty e-mail i rekordy DNS.
- Bitwarden – bezpłatny menedżer haseł dla firm i osób prywatnych.
- Malwarebytes – bezpłatny skaner złośliwego oprogramowania.
- CERT Polska (cert.pl) – polska strona z aktualną listą zagrożeń i poradnikami.
Poniżej znajdziesz listę kontrolną do samodzielnego audytu bezpieczeństwa.
Przejdź przez każdy punkt i odpowiedz szczerze:
- Czy wszystkie konta firmowe mają unikalne, silne hasła?
- Czy na poczcie i bankowości jest włączone uwierzytelnianie dwuskładnikowe?
- Czy system operacyjny i oprogramowanie są zaktualizowane?
- Czy rekordy SPF, DKIM i DMARC są skonfigurowane dla domeny?
- Czy regularnie tworzysz kopie zapasowe i testujesz ich odtwarzanie?
- Czy pracownicy przeszli szkolenie z rozpoznawania phishingu?
- Czy masz plan działania na wypadek incydentu cybernetycznego?
Jeśli na którekolwiek pytanie odpowiedziałeś „nie”, masz już gotową listę priorytetów.
Zatem nie czekaj i zacznij od pierwszego punktu już dziś.
Jak zgłosić incydent i ograniczyć straty finansowe oraz prawne?
Wielu przedsiębiorców boi się zgłaszać incydenty cybernetyczne, ponieważ obawiają się konsekwencji prawnych lub utraty reputacji.
Jednak przemilczenie sprawy może skończyć się o wiele gorzej.
Zgłoszenie incydentu to Twój obowiązek i Twoja ochrona zarazem.
Oto co powinieneś zrobić krok po kroku:
- Zgłoś incydent do CERT Polska. To bezpłatna usługa. Specjaliści mogą pomóc w analizie ataku i ograniczeniu jego skutków. Ponadto Twoje zgłoszenie pomaga chronić inne firmy.
- Poinformuj bank natychmiast, jeśli doszło do nieautoryzowanych transakcji. Bank może zablokować przelewy lub uruchomić procedurę odzyskiwania środków. Jednak im szybciej zadzwonisz, tym większa szansa na sukces.
- Zgłoś sprawę na policję, szczególnie jeśli poniosłeś straty finansowe. Masz na to prawo i to ważny krok w procesie odzyskiwania środków oraz ubiegania się o odszkodowanie.
- Jeśli doszło do wycieku danych osobowych, masz obowiązek zgłoszenia tego do Urzędu Ochrony Danych Osobowych (UODO) w ciągu 72 godzin. Niedopełnienie tego obowiązku może skutkować wysokimi karami na podstawie RODO.
- Poinformuj swoich klientów i kontrahentów, jeśli ich dane mogły zostać naruszone. Transparentność buduje zaufanie, a jej brak niszczy reputację na lata.
Ponadto warto rozważyć ubezpieczenie od ryzyk cybernetycznych.
Coraz więcej towarzystw ubezpieczeniowych oferuje takie polisy dla małych firm.
Pokrywają one koszty odzyskiwania danych, obsługi prawnej i ewentualnych kar regulacyjnych.
Dlatego zapytaj swojego ubezpieczyciela o taką opcję już teraz.
Czy Twoja firma przetrwałaby tydzień bez dostępu do poczty, dokumentów i pieniędzy?
To pytanie nie jest retoryczne.
To jest jeden z najważniejszych testów gotowości, jaki możesz sobie zadać.
Wyobraź sobie dwa scenariusze.
Zacznijmy od pesymistycznego.
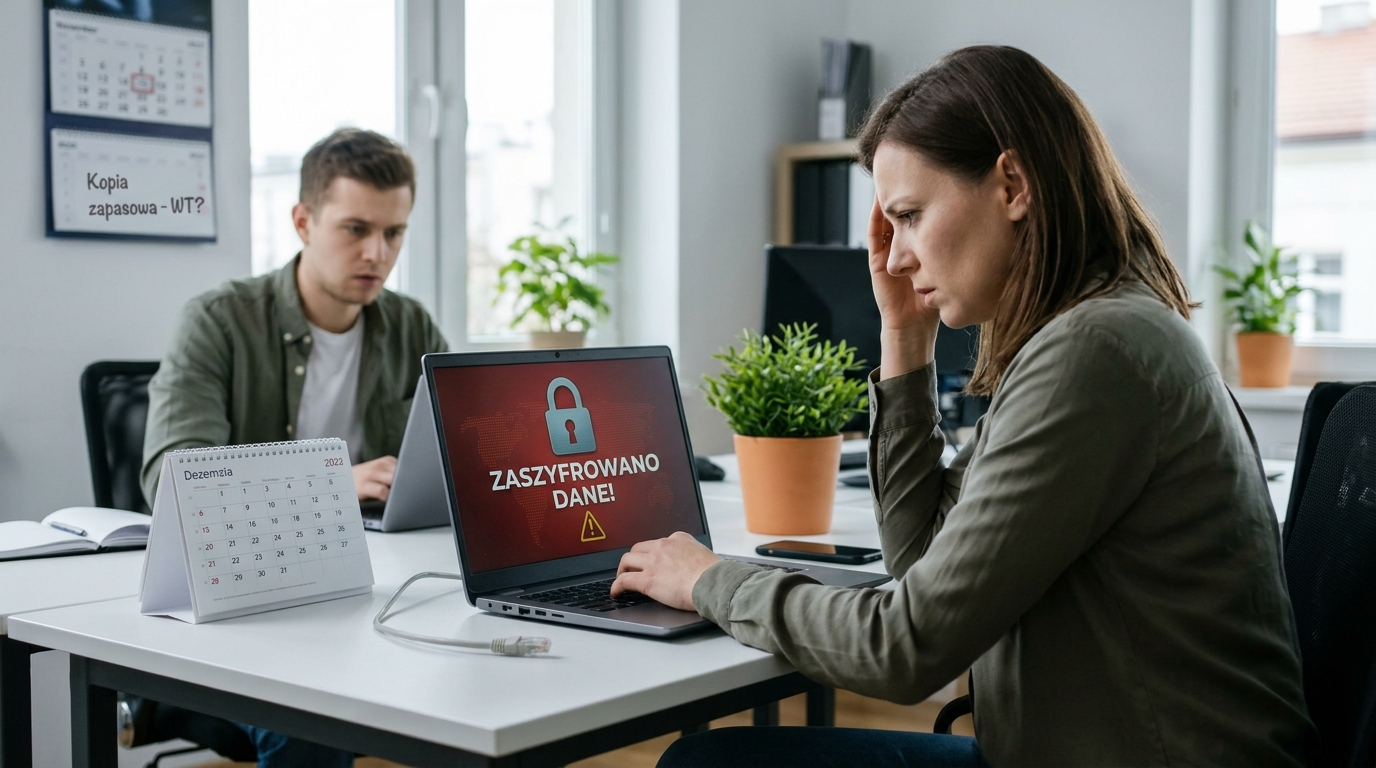
Jest poniedziałkowy ranek.
Otwierasz komputer i widzisz komunikat: „Wszystkie pliki zostały zaszyfrowane.”
Poczta nie działa, bo ktoś przejął Twoje konto.
Bank blokuje dostęp, ponieważ wykrył podejrzane transakcje.
Nie masz:
- kopii zapasowych,
- planu.
Nie wiesz, do kogo zadzwonić.
Klienci dzwonią z pytaniami, a Ty nie masz żadnych odpowiedzi.
Tydzień przestoju oznacza utratę zleceń, zerwanie kontraktów i nadszarpnięcie reputacji budowanej latami.
Dla wielu małych firm taki scenariusz kończy się zamknięciem działalności w ciągu kilku miesięcy.
Ponieważ nie mają rezerw finansowych ani odporności systemowej, po prostu nie wstają po takim ciosie.
Teraz scenariusz optymistyczny.
Jest poniedziałkowy ranek.
Widzisz ten sam komunikat.
Jednak Ty jesteś przygotowany.
Odłączasz urządzenie od sieci, bo dokładnie wiesz, co robić.
Dzwonisz do swojego specjalisty IT, którego numer masz zapisany.
Przywracasz dane z kopii zapasowej sprzed jednej doby.
Zmieniasz hasła z bezpiecznego urządzenia.
Zgłaszasz incydent do CERT i banku.
Po kilku godzinach firma wraca do działania.
Klienci dostają krótką informację o tymczasowej przerwie technicznej.
Tracisz kilka godzin, ale nie tracisz biznesu.
Ponadto ten incydent staje się impulsem do wdrożenia szkoleń dla całego zespołu.
Zatem wychodzisz z tej sytuacji silniejszy niż przed atakiem.
Który scenariusz opisuje Twoją firmę?
👉Odpowiedz sobie szczerze.
A jeśli nie jesteś pewien, to masz już swoją odpowiedź.
👉Napisz w komentarzu: Który krok z tego artykułu wdrożysz jako pierwszy.👈
Podziel się też swoimi doświadczeniami, bo Twoja historia może uchronić kogoś innego przed poważnymi konsekwencjami.
Ponieważ w cyberbezpieczeństwie wspólnota jest równie ważna jak technologia, każda rozmowa ma znaczenie.
Zachęcam wszystkich czytelników do pozostawienia komentarzy, dzielenia się swoimi doświadczeniami oraz przemyśleniami na temat przedstawiony powyżej.
Wasze opinie są dla mnie niezwykle cenne!
Jeśli uznacie, że moje rozważania są wartościowe, weźcie pod uwagę również wsparcie naszej telewizji poprzez wpłatę darowizny: https://zrzutka.pl/frujg8
Dzięki temu będziemy mogli kontynuować nasze działania i dzielić się wiedzą przygotowując jeszcze bardziej praktyczne wskazówki i programy.
Wasze wpłaty w całości zostaną przeznaczone na opłaty licencji oprogramowania, obsługę hostingu, serwera i strony internetowej.
Te koszty są dość znaczne.
Bez Waszej pomocy zmuszeni będziemy zakończyć bezpłatne dzielenie się wiedzą.
Nota dotycząca materiałów wizualnych:
Materiały wizualne publikowane przez ISKRA ŻYCIA TV mogą być tworzone z wykorzystaniem narzędzi opartych na sztucznej inteligencji lub tradycyjnych metod graficznych.
W przypadku obrazów przedstawiających osoby, sceny lub elementy wizualne wygenerowane syntetycznie, mają one charakter ilustracyjny.
Elementy te nie dokumentują rzeczywistych wydarzeń ani rzeczywistych wizerunków, chyba że zostało to wyraźnie wskazane w opisie publikacji.
Celem stosowania materiałów wizualnych jest ilustracja omawianych zagadnień oraz wsparcie przekazu edukacyjnego i informacyjnego.
Nota redakcyjna:
Artykuł ten został opracowany na podstawie ogólnych trendów i dyskusji dostępnych publicznie.
Treści mają charakter informacyjny i edukacyjny, nie stanowią profesjonalnej porady.
Redakcja zaleca konsultację z wykwalifikowanymi specjalistami w przypadku osobistych doświadczeń.
Opinie wyrażone w tekście są subiektywne i mogą nie odzwierciedlać stanowiska wszystkich czytelników.
Materiał nie promuje żadnej konkretnej ideologii, a wszelkie przykłady służą ilustracji uniwersalnych tematów.
Nota prawna:
Wszelkie prawa autorskie do niniejszego tekstu, w tym treści, struktury i elementów oryginalnych, należą wyłącznie do autora.
Kopiowanie, reprodukcja, modyfikacja, rozpowszechnianie lub jakiekolwiek inne wykorzystanie materiału
w celach zarobkowych bez uprzedniej pisemnej zgody autora jest surowo zabronione i stanowi naruszenie prawa autorskiego zgodnie z ustawą o prawie autorskim i prawach pokrewnych (Dz.U. 1994 nr 24 poz. 83 z późn. zm.) oraz innymi obowiązującymi przepisami prawa międzynarodowego.
Copyright © 2026 Marek Zadęcki.